Monday, November 5, 2018

Tugas 2 Audit Teknologi Sistem Informasi - Tentang COBIT

AUDIT TEKNOLOGI SISTEM INFORMASI
"Control Objectives for Information and Related Technologies"

 DISUSUN OLEH
        ARYA DWI PRAMUDITA             (11115069)
        MOHAMMAD FAISAL .H            (14115280)
        RIZKI APRILIA DWIJAYANTI   (16115138)


SISTEM INFORMASI
UNIVERSITAS GUNADARMA
PTA 2018/2019


-------------------------------------------------------------------------------------------------------------------------------


BAB I - PENDAHULUAN

1.1 Tentang COBIT

Pengendalian (controlling) adalah salah satu fungsi manajemen dalam mencapai tujuan organisasi, yang merupakan manifestasi dari usaha manajemen untuk mengurangi resiko kerugian dan penyimpangan dalam suatu organisasi. Pengendalian Internal yang efektif merupakan salah satu faktor kunci dalam kesuksesan sebuah organisasi. Dengan adanya sistem pengendalian internal yang efektif, dapat membantu dalam mencapai tujuan organisasi yang antara lain dapat mengurangi resiko kerugian organisasi, menghasilkan suatu laporan keuangan yang andal dan sesuai, serta meningkatkan efisiensi. Dengan semakin dominannya penggunaan komputer dalam membantu kegiatan operasional diberbagai organisasi, maka diperlukan standar-standar yang tepat sebagai alat pengendali internal untuk menjamin bahwa data elektronik yang diproses adalah benar. Sehingga data elektronik tersebut menghasilkan pelaporan keuangan perusahaan yang dapat dipertanggungjawabkan. Dalam perkembangannya terdapat banyak standar – standar kontrol yang muncul dengan latar belakang yang berbeda. Oleh karena itu, dalam penulisan ini akan diuraikan salah satu standar kontrol untuk EDP (Electronic Data Processing) yaitu COBIT (Control Obejctive for Information and related Technology). Framework COBIT digunakan untuk menyusun dan menerapkan model audit sistem infromasi dengan tujuan untuk memberikan masukan dan rekomendasi bagi pihak manajemen organisasi untuk perbaikan pengelolaan sistem informasi di masa mendatang. COBIT dirancang agar dapat menjadi alat bantu yang dapat memecahkan permasalahan dalam memahami dan mengelola resiko serta keuntungan yang behubungan dengan sumber daya informasi organisasi.


BAB II  - PEMBAHASAN TEORI

2.1 Kriteria Informasi Berdasarkan COBIT

Terdapat beberapa aspek menurut CobIT (Control Objectives for Information and Related Technology) untuk memenuhi tujuan bisnis, informasi perlu memenuhi kriteria tertentu, adapun 7 kriteria informasi yang menjadi perhatian COBIT, yaitu sebagai berikut:

  1. Effectiveness (Efektivitas). Informasi yang diperoleh harus relevan dan berkaitan dengan proses bisnis, konsisten dapat dipercaya, dan tepat waktu.
  2. Effeciency (Efisiensi). Penyediaan informasi melalui penggunaan sumber daya (yang paling produktif dan ekonomis) yang optimal.
  3. Confidentially (Kerahasiaan). Berkaitan dengan proteksi pada informasi penting dari pihak-pihak yang tidak memiliki hak otorisasi/tidak berwenang.
  4. Intergrity (Integritas). Berkaitan dengan keakuratan dan kelengkapan data/informasi dan tingkat validitas yang sesuai dengan ekspetasi dan nilai bisnis.
  5. Availability (Ketersediaan). Fokus terhadap ketersediaan data/informasi ketika diperlukan dalam proses bisnis, baik sekarang maupun dimasa yang akan datang. Ini juga terkait dengan pengamanan atas sumber daya yang diperlukan dan terkait.
  6. Compliance (Kepatuhan). Pemenuhan data/informasi yang sesuai dengan ketentuan hukum, peraturan, dan rencana perjanjian/kontrak untuk proses bisnis.
  7. Reliability (Handal). Fokus pada pemberian informasi yang tepat bagi manajemen untuk mengoperasikan perusahaan dan pemenuhan kewajiban mereka untuk membuat laporan keuangan.
Evaluasi terhadap efektivitas sistem harus dilakukan. Untuk mengetahui apakah sistem dan informasi yang dihasilkan telah efektif atau belum, auditor harus mengetahui karakter pemakai dan kebutuhannya. Selanjutnya perlu dievaluasi apakah sistem telah menggunakan sumber data yang minimal untuk menghasilkan output yang diperlukan. Sistem yang efisien dan efektif, menjaga harta, dan integritas data hanya dapat dicapai jikalau manajemen membuat sistem pengendalian internal yang baik. Pengendalian internal ini bersifat general control dan application control (Gondodiyoto, 2007:263).

2.2 COBIT

Control Objectives for Information and Related Technology (COBIT) dapat definisikan sebagai alat pengendalian untuk informasi dan teknologi terkait dan merupakan standar terbuka untuk pengendalian terhadap teknologi informasi yang dikembangkan oleh Information System Audit and Control Association (ISACA) melalui lembaga yang dibentuknya yaitu Information and Technology Governance Institute (ITGI) pada tahun 1992. Secara terstruktur, COBIT terdiri dari seperangkat control objectives untuk bidang teknologi informasi, dirancang untuk memungkinkan tahapan bagi audit. Menurut IT Governance Institute, COBIT adalah sekumpulan dokumentasi best practices untuk IT governance yang dapat membantu auditor, manajemen and pengguna (user) untuk menjembatani gap antara risiko bisnis, kebutuhan kontrol dan permasalahan-permasalahan teknis dalam perusahaan. COBIT memungkinkan kebijakan pembangunan yang jelas dan baik untuk seluruh organisasi kontrol TI. COBIT menekankan peraturan, membantu organisasi untuk meningkatkan nilai dicapai dari TI, dan memungkinkan pengaturan dan penyederhanaan pelaksanaan pada kerangka COBIT.

2.3 Sejarah Perkembangan COBIT

COBIT yang pertama kali diluncurkan pada tahun 1996, mengalami perubahan berupa perhatian lebih kepada dokumen sumber, revisi pada tingkat lebih lanjut serta tujuan pengendalian rinci dan tambahan seperangkat alat implementasi (implementation tool set) pada edisi keduanya yang dipublikasikan pada tahun 1998. COBIT pada edisi ketiga ditandai dengan masuknya penerbit utama baru COBIT yaitu ITGI. COBIT edisi 4.1 diperluas dengan arahan lebih kepada IT Governance. COBIT edisi kelima merupakan versi terakhir dari tujuan pengendalian untuk informasi dan teknologi terkait dengan mencakup keseluruhan dari COBIT 4.1 dengan tambahan tentang Risk IT dan Val IT. ISACA telah meluncurkan Val IT yang berhubungan dengan proses COBIT untuk proses manajemen senior yang dibutuhkan untuk mendapatkan nilai baik dari investasi TI.

2.4 Tujuan Pembentukan COBIT

Tujuan diluncurkan COBIT adalah untuk mengembangkan, melakukan riset dan mempublikasikan suatu standar teknologi informasi yang diterima umum dan selalu up to date untuk digunakan dalam kegiatan bisnis sehari-hari. Dengan bahasa lain, COBIT dapat pula dikatakan sebagai sekumpulan dokumentasi best practices untuk IT governance yang dapat membantu auditor, manajemen and pengguna (user) untuk menjembatani gap antara risiko bisnis, kebutuhan kontrol dan permasalahan-permasalahan teknis, meningkatkan tingkatan kemapanan proses dalam IT dan memenuhi ekspektasi bisnis dari IT.
COBIT mampu menyediakan bahasa yang umum sehingga dapat dipahami oleh semua pihak. Adopsi yang cepat dari COBIT di seluruh dunia dapat dikaitkan dengan semakin besarnya perhatian yang diberikan terhadap corporate governance dan kebutuhan perusahaan agar mampu berbuat lebih dengan sumber daya yang sedikit meskipun ketika terjadi kondisi ekonomi yang sulit. Fokus utama COBIT adalah harapan bahwa melalui adopsi COBIT ini perusahaan akan mampu meningkatkan nilai tambah melalui penggunaan TI dan mengurangi resiko-resiko inheren yang teridentifikasi didalamnya.

2.5 Kegunaan COBIT

Dalam membantu auditor, COBIT memiliki fungsi-fungsi yang diantaranya adalah:
  1. Meningkatkan pendekatan/program audit
  2. Mendukung audit kerja dengan arahan audit secara rinci
  3. Memberikan petunjuk untuk IT governance
  4. Sebagai penilaian benchmark untuk kendali IS/IT
  5. Meningkatkan control IS/IT
  6. Sebagai standarisasi pendekatan/program audit.
2.6 Kerangka Kerja COBIT

Gambar 2.1 Diagram Kerangka Kerja COBIT
COBIT merupakan kerangka kerja pengendalian internal yang berkaitan dengan teknologi informasi, yang dipublikasikan oleh Information System Audit and Control Foundation di tahun 1996 dan di-update pada tahun 1998 dan 2000. COBIT dibuat dengan tujuan melakukan penelitian dan pengembangan terhadap sekumpulan kontrol teknologi informasi, yang dapat diterima secara internasional bagi kepentingan auditor dan manajer bisnis suatu organisasi. COBIT mengelompokkan semua aktivitas bisnis yang terjadi dalam organisasi menjadi 33 proses yang terbagi ke dalam empat buah domain proses, meliputi:

1. Plan and Organise (10 proses) - meliputi strategi dan taktik yang berkaitan dengan identifikasi pemanfaatan IT yang dapat memberikan kontribusi dalam pencapaian tujuan bisnis. Proses dalam domain ini adalah:
  • Menetapkan rencana strategis TI
  • Menetapkan susunan informasi
  • Menetapkan kebijakan teknologi
  • Menetapkan hubungan dan organisasi TI
  • Mengelola investasi IT
  • Mengkomunikasikan arah dan tujuan manajemen
  • Mengelola sumberdaya manusia
2. Acquire and Implement (7 proses) - merupakan domain proses yang merealisasikan strategi IT, serta solusi-solusi IT yang diperlukan untuk diterapkan pada proses bisnis organisasi. Pada domain ini pula dilakukan pengelolaan perubahan terhadap sistem eksisting untuk menjamin proses yang berkesinambungan. Langkah-langkah yang dilakukan pada domain ini adalah:
  • Mengidentifikasi solusi terotomatisasi
  • Mendapatkan dan memelihara software aplikasi
  • Mendapatkan dan memelihara infrastruktur teknologi
  • Mengembangkan dan memelihara prosedur
  • Memasang dan mengakui sistem
  • Mengelola perubahan
3. Delivery and Support (13 proses) - domain ini berfokus utama pada aspek penyampaian atau pengiriman dari IT. Domain ini mencakup area-area seperti pengoperasian berbagai aplikasi dalam sistem IT dan hasilnya, dan juga, proses dukungan yang memungkinkan pengoperasian sistem IT tersebut dengan efektif dan efisien. Proses dukungan ini termasuk isu atau masalah keamanan dan juga pelatihan. Proses dalam domain ini adalah:
  • Menetapkan dan mengelola tingkat pelayanan
  • Mengelola pelayanan kepada pihak lain
  • Mengelola kinerja dan kapasitas
  • Memastikan pelayanan yang berkelanjutan
  • Memastikan keamanan sistem
4. Monitor and Evaluate (3 proses) - merupakan domain yang memberikan pandangan bagi pihak manejemen berkaitan dengan kualitas dan kepatuhan dari proses yang berlangsung dengan kendali-kendali yang diisyaratkan. Proses dalam domain ini meliputi hal-hal berikut ini:
  • Memonitor proses
  • Menaksir kecukupan pengendalian internal
  • Mendapatkan kepastian yang independen
Tidak hanya itu, kerangka kerja COBIT juga memasukan hal-hal berikut :

1. Maturity Models - untuk memetakan status maturity proses-proses TI (dalam skala 0 – 5) dibandingkan dengan “the best in the class in the Industry” dan juga International best practices. Skala-skala maturity models dijabarkan dengan pola sebagai berikut:
  • Skala 0 - Not Existance: karena perusahaan tidak menyadari pentingnya membuat perencanaan strategis di bidang teknologi informasi. Dalam skala ini penting untuk dilakukan evaluasi pengendalian dan dijadikan sebagai temuan yang penting.
  • Skala 1- Initial: adanya fakta-fakta bahwa perusahaan telah menyadari akan pentingnya pembuatan perencanaan strategis di bidang teknologi informasi. Namun, tidak ada prosesyang distandarisasi; perencanaan, perancangan dan manajemen masih belum terorganisir dengan baik. Dalam skala ini keperluan untuk dijadikan temuan tidak diutamakan, karena tingkat kemungkinan terjadinya resiko tidak sebesar skala nol.
  • Skala 2 - Repeatable: perusahaan telah menetapkan prosedur untuk dipatuhi oleh karyawan, namun belum dikomunikasikan dan belum adanya pemberian latihan formal kepada setiap karyawan mengenai prosedur; dan tanggung jawab diberikan sepenuhnya kepada individu sehingga pemberian kepercayaan sepenuhnya kemungkinan dapat terjadi penyalahgunaan.
  • Skala 3 - Defined: seluruh proses telah didokumentasikan dan telah dikomunikasikan,serta dilaksanakan berdasarkan metode pengembangan sistem komputerisasi yang baik, namun belum ada proses evaluasi terhadap sistem tersebut, sehingga masih ada kemungkinan terjadinya penyimpangan.
  • Skala 4 - Managed: proses komputerisasi telah dapat dimonitor dan dievaluasi denganbaik, manajemen proyek pengembangan sistem komputerisasi sudah dijalankan denganlebih terorganisir.
  • Skala 5 - Optimised: Best Practices (pedoman terbaik) telah diikuti dan diotomatisasi pada sistem berdasarkan proses yang terencana, terorganisir dan menggunakan metodologi yang tepat.
2. Critical Success Factors (CSFs) - adalah arahan implementasi bagi manajemen agar dapat melakukan kontrol atas proses TI.

3. Key Goal Indicators (KGIs) - merupakan kinerja proses-proses TI sehubungan dengan business requirement.

4. Key Performance Indicators (KPIs) - adalah kinerja proses-proses TI sehubungan dengan process goals.

2.7 Pengguna COBIT

COBIT dirancang untuk digunakan oleh tiga pengguna berbeda, yaitu:
  • Manajemen - dengan penerapan COBIT, manajemen dapat terbantu dalam proses penyeimbangan resiko dan pengendalian investasi dalam lingkungan IT yang tidak dapat diprediksi.
  • User - pengguna dapat menggunakan COBIT untuk memperoleh keyakinan atas layanan keamanan dan pengendalian IT yang disediakan oleh pihak internal atau pihak ketiga.
  • Auditor - dengan penerapan COBIT, auditor dapat memperoleh dukungan dalam opini yang dihasilkan dan/atau untuk memberikan saran kepada manajemen atas pengendalian internal yang ada.


BAB III - ANALISA

3.1 Studi Kasus

Pengamanan sistem Teknologi Informasi pada suatu organisasi menjadi salah satu faktor yang perlu diperhatikan. Pengelolaan yang baik terhadap keamanan sistem Teknologi Informasi dapat meningkatkan nilai kepercayaan internal maupun eksternal organisasi untuk memanfaatkan Teknologi Informasi sebagai pendukung kegiatan organisasi.

Untuk memastikan tingkat keamanan sistem Teknologi Informasi pada PT. XYZ Indonesia, perlu dilakukan audit untuk mengukur tingkat Keamanan Sistem dari Teknologi Informasi yang ada. Dengan adanya audit ini diharapkan dapat dilakukan langkah-langkah perbaikan untuk meningkatkan keamanan sistem Teknologi Informasi pada PT. XYZ Indonesia.

Pelaksanaan kegiatan kontrol dan audit menggunakan Framework COBIT pada PT. XYZ Indonesia dimaksudkan untuk menguji dan mengetahui tingkat pengelolaan keamanan sistem Teknologi Informasi yang diterapkan pada PT. XYZ Indonesia dan memberikan merekomendasikan alternatif pengembangan yang harus dilakukan untuk meningkatkan kualitas keamanan sistem, dengan batasan-batasan tujuan yaitu sebagai berikut:
  • Mengelola ukuran-ukuran keamanan pada PT. XYZ Indonesia.
  • Identifikasi, otentikasi dan akses pada PT. XYZ Indonesia.
  • Manajemen account pemakai pada PT. XYZ Indonesia.
  • Pengontrolan user pada account user serta identifikasi terpusat manajemen hak-hak akses.
  • Laporan pelanggaran dan aktivitas keamanan pada PT. XYZ Indonesia.
  • Penanganan kejadian,  pengakuan ulang, kepercayaan rekan dan otorisasi transaksi pada PT. XYZ Indonesia
  • Proteksi pada fungsi-fungsi keamanan pada PT. XYZ Indonesia.
  • Manajemen kunci kriptografi pada PT. XYZ Indonesia.
  • Pencegahan, pendeteksian, dan perbaikan perangkat lunak yang tidak benar, arsitektur firewall dan hubungan dengan jaringan public serta proteksi pada nilai-nilai elektronis pada PT. XYZ Indonesia.
Tahapan metodologi yang diterapkan untuk mengetahui Kontrol Objetif Memastikan Keamanan Sistem, akan dilakukan sebagai berikut:
  • Pengumpulan data, anatara lain dengan melakukan pengamatan, wawancara dan observasi sederhana terhadap organisasi untuk mendapatkan informasi yang berupa dokumentasi strategi, tujuan, struktur organisasi dan tugas, kebijakan teknologi informasi dan data penunjang lainnya.
  • Metode yang dipakai dalam pembuatan audit “Memastikan Keamanan Sistem” mengacu pada standar IT
Dengan mengunakan COBIT, akan dilakukan tahapan-tahapan sebagai berikut :
  • Menemukan pemahaman tentang kebutuhan bisnis yang berkaitan dengan teknologi informasi dan risiko yang mungkin terjadi terkait dengan Keamanan Sistem [DS-5].
  • Melakukan evaluasi dengan menilai efektivitas control measure yang ada, atau tingkat pencapaian kontrol obyektif keamanan  sistem [DS-5]
  • Menilai kepatuhan, dengan menjamin control measure yang telah ditetapkan  akan berjalan sebagaimana mestinya, konsisten dan berkelanjutan serta menyimpulkan kesesuaian lingkungan kontrol.
  • Memperkirakan resiko yang mungkin terjadi karena tidak mematuhi kontrol objektif [DS-5].
  • Memberikan Rekomendasi yang diperlukan pada hal-hal yang terkait dengan keamanan sistem [DS-5].
3.2 Implementasi

Berikut ini adalah implementasi dari COBIT:

A. Memeriksa arsitektur teknologi informasi yang dapat mewadahi kebutuhan interkoneksi dengan standar transaksi yang telah berjalan, seperti EDI (Electronic Data Interchange), Messaging (ISO, XML, SWIFT, dll), WAP dan standar lainnya. Dari definsi CSF Teknologi secara umum, maka akan mendapatkan pemdekatan yang dilakukan untuk menilai hal kritis yang timbul dari area Keamanan Sistem [DS-5] berupa kebutuhan integrasi dan arsitektur keamanan dengan pemakaian teknologi kemanan yang layak dan memiliki standar.
  1. Seluruh rencana keamanan dikembangkan meliputi pembangunan kesadaran personil, penetapan standar dan kebijakan yang jelas, identifikasi efektifitas biaya dan pengembangan berkelanjutan serta pemberdayaan dan  monitoring.
  2. Adanya kesadaran bahwa perencanaan keamanan yang baik.
  3. Manajemen dan Staff memiliki pemahaman yang cukup terhadap kebutuhan keamanan dan memiliki kesadaran dan untuk bertanggung jawab atas keamanan mereka sendiri.
  4. Bagian keamanan memberikan laporan kepada senior manajemen dan bertanggung jawab untuk mengimplementasikan perencanaan keamanan.
  5. Evaluasi Pihak ketiga atas arsitektur dan kebijakan keamanan dilakukan secara periodik
  6. Adanya program generator akses yang mengidentifikasi layanan keamanan.
  7. Bagian keamanan memiliki kemampuan untuk mendeteksi, merekam, meneliti, melaporkan dan malakukan tindakan yang sesuai dengan gangguan keamanan yang terjadi, dan mengurangi terjadinya gangguan dengan pengujian dan monitoring keamanan.
  8. Adannya proses pengelolaan user yang terpusat dan sistem yang menyediakan identifikasi dan autorisasi user dengan cara yang efisien dan standar.
  9. Proses autentifikasi user tidak membutuhkan biaya tinggi, jelas dan  mudah digunakan.
B. Mengukur Indikator Capaian Hasil yang ditetapkan kerangka COBIT dalam Key Goal Indicator (KGI) dan Key Performance Indicators
  1. [70%] Tidak ada kejadian yang menyebabkan kebingungan publik
  2. [90%] Adanya laporan langsung atas peristiwa ganguan keamanan.
  3. [80%] Adanya kesesuaian antara hak akses dan tanggung-jawab organisasi
  4. [70%] Berkurangnya jumlah implementasi-implemetasi baru, mengakibatkan penundaan atas keamanan
  5. [80%] Terpenuhinya kebutuhan keamanan minimal
  6. [80%] Berkurangnya jumlah insiden yang diakibatkan oleh akses yang tidak diotorisasi, kehilangan dan ketidaklengkapan informasi
Indikator Kinerja yang digunakan dibutuhkan untuk medukung tercapainya Indikator Tujuan dari DS-5 (Memastikan Kemanan Sistem), dimana indikator tersebut telah didefinisikan dalam Framework COBIT sebagai berikut:
  1. Berkurangnya Jumlah aduan, perubahan permintaan dan perbaikan yang berkaitan dengan layanan keamanan.
  2. Jumlah downtime yang disebabkan oleh peristiwa yang berkaitan dengan keamanan.
  3. Berkurangnya jumlah permintaan perubahan atas administrasi keamanan.
  4. Meningkatnya jumlah sistem yang dilengkapi proses deteksi atas penyusupan.
  5. Berkurangnya selisih waktu antara deteksi, pelaporan dan aksi atas peristiwa gangguan keamanan.
C. Perhitungan Model Maturistas, dimana Model ini akan merupakan diskripsi dari posisi relatif perusahaan terhadap kondisi industri, maupun kondisi yang diinginkan kedapannya terkait dengan visi dan misi PT. XYZ Indonesia sebagai enterprise. Dari hasil audit yang diukur dengan menginterpretasikan bobot nilai jawaban terhadap jumlah pertanyaan yang mewakili kontrol obyektif pada DS-5 COBIT, diperoleh nilai indeks maturitas 3,46. skala yang didefinsikan terkait dengan maturitas pada Framework COBIT akan mengacu pada tabel berikut :


SKALA     | MATURITY
---------------------------------------------------------
0 – 0.5       | Non-Existent (Tidak ada)
0.51 – 1.5  | Initial/Ad Hoc (Inisial)
1.51 – 2.5  | Repeatable But Intuitive (Pengulangan Proses berdasarkan intuisi)
2.51 – 3.5  | Defined Process (Proses Telah didefiniskan)
3.51 – 4.5  | Managed and Measurable (Dikelola dan terukur)
4.51 – 5     | Optimised (Optimisasi)

3.3 Kesimpulan

Dari hasil perencanaan Implementasi diatas akan diperoleh data-data hasil  temuan audit. Data-data hasil temuan audit ini nantinya akan dibagi  menjadi ringkasan-ringkasan yang dimasukkan ke dalam kategori berikut:
  • Temuan Audit yang sifatnya kondisi maupun pernyataan, misalnya:
    1. Belum pernah terjadi serangan dari luar terhadap security sistem jaringan
    2. Belum pernah terjadi indisipliner staff pengelola keamanan sistem yang berakibat fatal pada berlangsungnya operasional sistem.
  • Temuan audit yang membutuhkan perhatian dengan segera, rekomendasi dari area permasalahan misalnya akan berupa:
  1. Penting adanya evalusi Hak akses user secara priodik dengan teratur dan dilakukan direview evaluasi bahwa hak akses tersebut masih relevan dengan kebutuhan organisasi, dimana pada PT. XYZ telah dilakukan, namun frekuensi per periodenya belum ditetapkan dengan jelas
  2. Belum digunakan teknik kriptografi sistem aplikasi yang dikembangkan, sehingga akan menciptakan potensi lubang keamanan sistem yang cukup signifikan.
  • Temuan Audit yang telah dilakukan namum, dapat dioptimalisasikan aktivitasnya, bagi terciptanya Tata Kelola IT pada PT. XYZ Indonesia dengan lebih baik, misalnya:
  1. Adanya evaluasi sistem keamanan oleh pihak ketiga sekitar 4 per periode.
  2. Bagian keamanan jaringan secara aktif melakukan deteksi atas penyalahgunaan akses.
  3. Setiap transaksi tercatat dalam log file yang terkelola baik dan terpusat.
  4. Telah ada mekanisme peringatan terhadap user yang terdeteksi melakukan percobaan akses di luar otoritasnya.
Dari hasil Temuan kemudian akan dibuat rekomendasi-rekomendasi yang dibuat untuk pembenahan Infrastruktur keamanan IT pada PT XYZ ini. Rekomendasi-rekomendasi ini nantinya bisa dibagi menjadi:
  • Rekomendasi Mempertahankan Aktifitas, seperti:
  1. Adanya evaluasi pihak ketiga atas arsitektur keamanan jaringan yang telah dilakukan secara periodik [4x  dalam setahun ]
  2. Adanya pengamanan khusus atas transaksi tertentu yag hanya dapat dilakukan pada terminal-terminal tertentu saja dengan sistem user yang telah dilakukan pengelolaan secara terpusat
  3. Adanya upgrade berkala pada sistem keamanan yang digunakan.
  4. Telah digunakannya sistem firewall yang melindungi jaringan internal dengan jaringan publik dan adanya pengaman akses jaringan secara hardware (dengan dilakukan pendaftaran mac address untuk host yang diijinkan terkoneksi dalam jaringan).
  • Rekomendasi Meningkatkan Aktifitas Dengan Manajerial Yang Lebih Baik, seperti:
  1. Traning mengenai keamanan sistem untuk semua personil PT. XYZ Indonesia harus selalu ditingkatkan [Rekomensai Usulan Proyek Peningkatan SDM]
  2. Sebaiknya dilakukan review dan validasi ulang secara berkala terhadap account user untuk meningkatkan integritas akses.
  3. Transaksi-transaksi penting hendaknya dilengkapi dengan konsep/teknik digital signature. [Rekomendasi Usulan Proyek Infrastruktur dan Autorisasi Modern]
  4. Perlunya peningkatan pengelolaan user jaringan sehingga seluruh komputer menggunakan otorisasi terpusat, sehingga tidak ada lagi istilah supporting komputer yang dapat di install bebas tanpa otorisasi dari admin jaringan.
  5. Review atas hak akses user secara periodik untuk memastikan hak akses yang diberikan selalu sesuai dengan kebutuhan organisasi (tidak hanya bersifat insindental).
  • Rekomendasi yang bersifat investasi dan pembernahan infrastruktur, seperti:
  1. Peningkatan Sistem Keamanan Teknologi Informasi dengan memanfaatkan teknologi biometrik, dynamic password maupun teknologi pengamanan terkini lainnya.
  2. Sebaiknya pengamanan terhadap sistem aplikasi menggunakan teknik yang berbasis enkripsi/kriptografi.

-------------------------------------------------------------------------------------------------------------------------------

DAFTAR PUSTAKA

[1] COBIT 4.0, Control Objectives, Management Guidelines and Maturity Models. IT Governance Institut. 2005

[2] Fitrianah, Devi dan Yudho Giri Sucahyo. AUDIT SISTEM INFORMASI/TEKNOLOGI INFORMASI DENGAN KERANGKA KERJA COBIT UNTUK EVALUASI MANAJEMEN TEKNOLOGI INFORMASI DI UNIVERSITAS XYZ. Fakultas Ilmu Komputer, Universitas Mercu Buana, Indonesia

[3] Sasongko, Nanang. PENGUKURAN KINERJA TEKNOLOGI INFORMASI MENGGUNAKAN FRAMEWORK COBIT VERSI. 4.1, PING TEST DAN CAAT PADA PT.BANK X Tbk. DI BANDUNG. Jurursan Akuntansi Fakultas .Ekonomi Universitas Jenderal Achmad Yani (UNJANI) Cimahi, Bandung

Thursday, October 25, 2018

Tugas 4 Sistem Keamanan Teknologi Informasi - Resume Bab 10 dan 11

Detail Tugas

Nama: Arya Dwi Pramudita
Kelas: 4KA23
NPM: 11115069
Mata Kuliah: Sistem Keamanan Teknologi Informasi
Dosen: Kurniawan B. Prianto, S.Kom.SH.MM
Nama Tugas: Resume Bab 10 dan 11 Sistem Keamanan Teknologi Informasi

Post ini merupakan tugas keempat dari mata kuliah Sistem Keamanan Teknologi Informasi (SKTI), yang membahas tentang bab 10 (SOP dan Audit Keamanan) dan bab 11 (Permasalahan dan Trend Ke Depan). Di bawah ini adalah link untuk mengakses dokumen resume SKTI bab 10 dan 11:

Terimakasih telah menjadi pembaca setia dari blog ini, semoga resume ini dapat menjadi sumber pengetahuan yang mampu memberikan gambaran bagi para pembaca tentang SKTI serta apa saja yang terkait dengannya.

Friday, October 19, 2018

Tugas 1 Audit Teknologi Sistem Informasi - Tentang ATSI

AUDIT TEKNOLOGI SISTEM INFORMASI

 DISUSUN OLEH
        ARYA DWI PRAMUDITA             (11115069)
        MOHAMMAD FAISAL .H            (14115280)
        RIZKI APRILIA DWIJAYANTI   (16115138)


SISTEM INFORMASI
UNIVERSITAS GUNADARMA
PTA 2018/2019


-------------------------------------------------------------------------------------------------------------------------------

BAB I - PENDAHULUAN

1.1 Tentang Audit Sistem Informasi

Audit sistem informasi adalah fungsi dari organisasi yang mengevaluasi keamanan aset, integritas data, efektifitas dan efisiensi sistem dalam sistem informasi berbasis komputer. Kebutuhan audit ini disebabkan oleh beberapa faktor yaitu:
  1. Kemungkinan kehilangan data.
  2. Kemungkinan kesalahan penempatan sumber daya akibat kesalahan pengambilan keputusan yang diakibatkan karena kesalahan pemrosesan data.
  3. Kemungkinan komputer rusak karena tidak terkontrol.
  4. Harga komputer hardware, software sangat mahal.
  5. Biaya yang tinggi apabila ada error pada computer
  6. Kebutuhan privacy dari organisasi/seseorang.
  7. Kebutuhan untuk mengontrol penggunaan komputer.
Para auditor sistem informasi secara khusus berkonsentrasi pada evaluasi kehandalan atau efektifitas pengendalian / kontrol pada sistem. Kontrol adalah sebuah sistem untuk mencegah, mendeteksi atau memperbaiki situasi yang tidak teratur. Terdapat tiga aspek penting yang berkaitan dengan definisi kontrol di atas, yaitu:
  1. Kontrol adalah sebuah sistem, dengan kata lain kontrol terdiri atas sekumpulan komponen-komponen yang saling berhubungan dan bekerja sama untuk mencapai tujuan yang sama.
  2. Fokus dari kontrol adalah situasi yang tidak teratur, dimana keadaan ini bisa terjadi jika ada masukan yang tidak semestinya masuk ke dalam system.
  3. Kontrol digunakan untuk mencegah, mendeteksi dan memperbaiki situasi yang tidak teratur, sebagai contoh:
    • Preventive control – merupakan instruksi yang diletakkan pada dokumen untuk mencegah kesalahan pemasukan data
    • Detective control – dimaksudkan sebagai kontrol yang diletakkan pada program yang berfungsi mendeteksi kesalahan pemasukan data
    • Corrective control – merujuk kepada jenis program yang dibuat khusus untuk memperbaiki kesalahan pada data yang mungkin timbul akibat gangguan pada jaringan, komputer ataupun kesalahan user.
Secara umum, fungsi dari kontrol adalah untuk menekan kerugian yang mungkin timbul akibat kejadian yang tidak diharapkan yang mungkin terjadi pada sebuah sistem. Tugas auditor adalah untuk menetapkan apakah kontrol sudah berjalan sesuai dengan yang diharapkan untuk mencegah terjadinya situasi yang tidak diharapkan. Auditor harus dapat memastikan bahwa setidaknya ada satu buah kontrol yang dapat menangani resiko bila resiko tersebut benar-benar terjadi.


BAB II  - PEMBAHASAN

2.1 Definisi Pengendalian Internal

Pengendalian internal merupakan bagian yang sangat penting agar tujuan perusahaan dapat tercapai. Tanpa adanya pengendalian interal, tujuan perusahaan tidak dapat dicapai secara efektif dan efisien. Semakin besar perusahaan semakin penting pula arti dari pengendalian internal dalam perusahaan tersebut. Guna memperoleh pemahaman yang lebih luas mengenai pengendalian internal, maka penulis secara berurutan akan mengemukakan hal-hal yang berhubungan dengan pengendalian internal tersebut (Pratiwi, 2014:12). Definisi dari pengendalian internal menurut Warren, Reeve, dan Fess (2005: 227) adalah “Kebijakan dan prosedur yang melindungi aktiva perusahaan dari kesalahan penggunaan, memastikan bahwa informasi usaha yang disajikan akurat dan meyakinkan bahwa hukum serta peraturan perusahaan telah diikuti".

Menurut Mulyadi (2001: 163), sistem pengendalian internal adalah: “Sistem pengendalian internal meliputi struktur organisasi, metode dan ukuran-ukuran yang dikoordinasikan untuk menjaga kekayaan organisasi, mengecek ketelitian dan keandalan data akuntansi, mendorong efisiensi dan mendorong dipatuhinya kebijakan manajemen.”

2.2 Tujuan Sistem Pengendalian Internal

Tujuan dari dilakukannya pengendalian internal adalah menjamin manajemen dari suatu perusahaan, organisasi atau entitas agar:
  1. Tujuan perusahaan yang ditetapkan akan dapat dicapai.
  2. Laporan keuangan yang dihasilkan perusahaan dapat dipercaya
  3. Kegiatan perusahaan sejalan dengan hukum dan peraturan yang berlaku.
Pengendalian internal dapat mencegah kerugian atau pemborosan pengolahan sumber daya perusahaan, serta dapat menyediakan informasi tentang bagaimana penilaian terhadap kinerja perusahaan dan manajemennya. Tidak hanya itu, pengendalian internal juga menyediakan informasi yang berguna sebagai pedoman dalam perencanaan terhadap berbagai aktivitas di masa mendatang.


2.3 Sifat-sifat Pengendalian Internal

Menurut Gondodiyoto (2009, p 137), pengendalian internal digolongkan dalam kategori preventive (pencegahan), detection (deteksi) dan corrective (perbaikan), yang penjelasan masing-masingnya adalah sebagai berikut:
  1. Preventive Control, yaitu pengendalian internal yang dirancang dengan maksud untuk mengurangi kemungkinan (atau mencegah) agar jangan sampai terjadi kesalahan (error) maupun penyalahgunaan (kecurangan, fraud) dalam pengoperasian sistem.
  2. Detection Control, di sini diartikan sebagai pengendalian yang dirancang dengan tujuan untuk mendeteksi kesalahan (umumnya berkisar di masalah berupa ketidaksesuaian dengan kriteria yang ditetapkan) yang terjadi saat merekam atau melakukan konversi data dari media sumber (media input) untuk ditransfer ke sistem komputer.
  3. Corrective Control, merujuk ke bagian pengendalian yang dilakukan bila ditemukan data yang sebenarnya memiliki error tetapi sama sekali tidak terdeteksi oleh program validasi. Di sini harus ada prosedur yang jelas tentang bagaimana melakukan perbaikan terhadap data yang salah, dengan maksud untuk mengurangi kemungkinan terjadinya kerugian yang lebih besar setelah terjadinya kesalahan tersebut.


BAB III - ANALISA

3.1 Studi Kasus Pengendalian Internal

Pada sebuah perguruan tinggi negeri (PTN) yang sebut saja bernama PTN X, terdapat sebuah kasus dimana PTN tersebut telah mendapat opini Wajar Tanpa Pengecualian dengan berdasarkan laporan keuangan yang dilakukan oleh auditor eksternal. Namun saat hasil laporan keuangan dari auditor eksternal dibandingkan dengan hasil audit operasional yang dilakukan oleh Badan Pemeriksa Keuangan (BPK), hasil yang didapat adalah didapati berbagai temuan yang terkait pengadaan barang dan jasa pada PTN tersebut yang belum sepenuhnya sesuai dengan peraturan yang berlaku seperti Keputusan Presiden (Keppres) tentang Pedoman Pelaksanaan Pengadaan Barang/Jasa Pemerintah maupun peraturan internal dari PTN tersebut. Adanya perbedaan yang muncul pada hasil temuan dari kedua institusi auditor eksternal tersebut dapat menjadi indikasi adanya potensi tata kelola dan pengendalian yang tidak sesuai. Maka untuk studi kasus ini, PTN tersebut dijadikan sebagai subyek penelitian karena posisinya yang strategis, serta menjadi prototipe untuk menggambarkan kompleksitas dari pengelolaan perguruan tinggi serta evaluasi terhadap penerapan sistem pengendalian internal yang selama ini dijalankan di dalam PTN tersebut.

3.2 Analisa Studi Kasus

Berdasarkan hasil analisa dari kasus yang telah disebutkan di subbab sebelumnya, dapat diketahui secara jelas bahwa PTN X telah memenuhi lima poin pengendalian internal yang ditetapkan berdasarkan Peraturan Pemerintah (PP) No. 60 tahun 2008. Lima poin tersebut adalah:
1. Evaluasi Lingkungan Pengendalian – hasil dari proses evaluasi ini berhasil menunjukkan bahwa lingkungan yang ada dalam PTN X tersebut mencerminkan adanya dukungan terhadap manajemen dalam terciptanya sistem pengendalian internal lembaga yang efektif, dengan berdasarkan pada poin-poin berikut:

a. Integritas dan etika yang kuat
b. Komitmen terhadap kompetensi dari setiap pihak di dalam lingkungan PTN
c. Filosofi dan gaya operasi yang mendukung keterbukaan
d. Struktur dari organisasi yang fleksibel dalam menghadapi perubahan
e. Pemahaman yang baik terhadap pertanggungjawaban untuk wewenang dari masing-masing pihak.

2. Evaluasi Penilaian Risiko – secara umum penilaian seluruh risiko yang ada pada lingkungan PTN X dilakukan melalui satuan audit internal dengan baik, yang dimana ini disertai dengan tindakan berupa memberikan perhatian terhadap prioritas dari risiko dan pemilihan unit yang akan diaudit secara seksama. Namun sayangnya dokumentasi dari penilaian risiko yang bersifat spesifik, terukur dan realistis dari pimpinan unit kerja di PTN tersebut masih belum ada sama sekali.

3. Evaluasi Informasi dan Komunikasi – di sini PTN X telah berhasil menerapkan sistem berbasis teknologi informasi yang berfungsi untuk mengatur keuangan dari PTN secara sangat baik, terutama dalam hal proses-proses yang bersinggungan dengan akuntansi dan pengaturan anggaran. Namun karena prosesnya belum sepenuhnya terotomatisasi (masih harus dilakukan dengan menggunakan cara input manual), maka tingkat kerawanan terhadap terjadinya salah penyajian akibat kesalahan input (ditambah dengan besarnya volume data yang harus dihitung dan dikompilasi) masih sangat tinggi.

4. Evaluasi Aktivitas Pengendalian – aktivitas pengendalian keuangan yang dilakukan dalam PTN X secara umum memenuhi poin-poin yang berkaitan dengan hal sebagai berikut:
a. Peninjauan ulang atas kinerja keuangan yang dilakukan bersama dengan proses penyusunan anggaran tahunan dan rencana kegiatan anggaran tahunan (RKAT).
b. Pembinaan SDM yang dilakukan dalam rangka mencapai target dan anggaran yang ditetapkan berdasarkan rencana kegiatan tahunan (RKT) dan RKAT dari PTN tersebut.
c. Pemrosesan informasi yang dikendalikan oleh pihak yang memiliki peran yang sesuai dengan tugas kerjanya.
d. Pengendalian fisik aset yang dilakukan oleh staf yang bertanggungjawab atas pengelolaan aset-aset tersebut kepada Direktorat Pengelola Aset.
e. Pemisahan tanggungjawab dan tugas ke bidang-bidang yang sesuai, termasuk pula untuk transaksi atau kejadian di PTN tersebut. Ini disertai dengan penunjukan staf untuk pengerjaan transaksi atau kejadian yang sah dengan merujuk ke RKAT masing-masing unit kerja
f. Pencatatan dan pengklasifikasian setiap transaksi dan kejadian yang telah terjadi dengan menggunakan bagan yang sesuai untuk masing-masing kegiatan.

5. Evaluasi Pemantauan – untuk evaluasi ini, secara dasar seluruh kegiatan yang sedang berjalan di PTN X diawasi secara langsung dan terus berlanjut, berikut dengan proses audit internal yang dilaksanakan oleh satuan internal dari PTN yang bertanggungjawab atas seluruh data hasil audit, serta melakukan pembandingan antara hasil temuan audit internal dengan tinjauan hasil audit dari pihak eksternal untuk memastikan bahwa seluruh aktivitas keuangan yang dilakukan pada satu periode tahun anggaran tersebut bersifat transparan dan dapat dipantau secara berkelanjutan.

Dari sini kemudian dapat ditarik sebuah pernyataan yang terkait dengan hasil dari analisa di atas bahwa secara garis besar PTN X merupakan salah satu dari institusi perguruan tinggi yang tidak melakukan kecurangan terhadap hasil audit operasional dari auditor eksternal (dalam contoh kasus ini yaitu hasil audit operasional oleh BPK di periode tahun 2012 hingga 2013). Ini disebabkan fakta bahwa penerapan secara menyeluruh dari pengendalian internal dalam aktivitas institusi pendidikan seperti PTN X maupun institusi-institusi lainnya akan mencegah, mendeteksi dan memperbaiki berbagai masalah yang jika dibiarkan akan mendatangkan dampak buruk bagi institusi tersebut, baik secara parsial maupun secara keseluruhan. Sehingga pada akhirnya dapat dikatakan bahwa pengendalian internal akan memberikan efektivitas dan efisiensi kinerja institusi secara keseluruhan. – Arya D.P.
Solusi yang telah diberikan untuk permasalahan diatas merupakan salah satu contoh dari pengaplikasian pengendalian internal. Dengan menggunakan pengendalian internal sebagai langkah pertama untuk menyelesaikan suatu permasalahan dapat dikatakan cukup efektif. Karena pengendalian internal dapat melakukan penanggulangan masalah serta memperbaiki kelemahan – kelemahan prosedur atau kebijakan yang dapat dikatakan berbahaya baik secara langsung maupun tidak langsung. – M. Faisal. H
Dari permasalahan yang dihadapi lembaga pendidikan seperti perguruan tinggi negeri di atas, pengendalian internal dijadikan peringatan pertama yang efektif. Indikasi terjadinya mismanagement atau penyimpangan karena posisinya langsung bersinggungan dengan tubuh institusi keseluruhan, pengendalian internal dapat melakukan pencegahan, pendeteksian dan juga perbaikan kelemahan terhadap serangkaian prosedur, apabila pengendalian internal dilakukan secara kontinu maka permasalahan yang merugikan lembaga pendidikan tersebut tidak terulang di kemudian hari dengan demikian penyusunan sistem pengendalian internal dan penerapannya di rancang untuk dapat mendukung operasional sistem kerja yang berjalan agar efektif dan efisien sesuai SPIP (Sistem Pengendalian Internal Pemerintah). – Rizki A.D


BAB IV - PENUTUP

4.1 Kesimpulan

Para auditor sistem informasi secara khusus berkonsentrasi pada evaluasi kehandalan atau efektifitas pengendalian / kontrol sistem. Dengan menerapkan engendalian internal dapat mencegah kerugian atau pemborosan pengolahan sumber daya perusahaan, serta dapat menyediakan informasi tentang bagaimana penilaian terhadap kinerja perusahaan dan manajemennya. Tidak hanya itu, pengendalian internal juga menyediakan informasi yang berguna sebagai pedoman dalam perencanaan terhadap berbagai aktivitas di masa mendatang.

4.2 Saran

Pengendalian internal dilakukan secara kontinu maka permasalahan yang merugikan lembaga pendidikan tersebut tidak terulang di kemudian hari dengan melakukan penanggulangan masalah serta memperbaiki kelemahan – kelemahan prosedur atau kebijakan yang dapat dikatakan berbahaya baik secara langsung maupun tidak langsung.

-------------------------------------------------------------------------------------------------------------------------------

DAFTAR PUSTAKA

[1] Mulyadi, 2001. Sistem Akuntansi, Edisi Ketiga, Cetakan Ketiga, Salemba Empat, Jakarta.
[2] Warren, Carl S., James M. Reeve, Phillip E. Fess, 2005. Pengantar Akuntansi, Edisi 21, Terjemahan Aria Farahmita, SE. Ak,; Amanugrahani, SE. Ak,; Taufik Hendrawan, SE. Ak.Salemba Empat, Jakarta.
[3] Zamzami, Faiz, Ihda Arifin Faiz, 2015. Evaluasi Implementasi Sistem Pengendalian Internal: Studi Kasus Pada Sebuah Perguruan Tinggi Negeri, [online], (http://jamal.ub.ac.id/index.php/jamal/article/viewFile/351/413, diakses tanggal 14 Oktober 2018)

===========================================================================

Tugas Individu: Standar dan Panduan Untuk Audit Sistem Informasi


Di bawah ini adalah beberapa standar dan panduan yang dipergunakan untuk melakukan audit sistem informasi:

1. IIA COSO

Committee of Sponsoring Organizations of the Treadway Commission, atau disingkat sebagai COSO, adalah sebuah inisiatif dari sektor swasta yang dibentuk pada tahun 1985. Tujuan utamanya adalah untuk mengidentifikasi faktor-faktor yang menyebabkan penggelapan laporan keuangan dan membuat rekomendasi untuk mengurangi kejadian tersebut. COSO telah menyusun suatu definisi umum untuk pengendalian, standar, dan kriteria internal yang dapat digunakan perusahaan untuk menilai sistem pengendalian mereka. COSO disponsori dan didanai oleh 5 asosiasi dan lembaga akuntansi profesional: American Institute of Certified Public Accountants (AICPA), American Accounting Association (AAA), Financial Executives Institute (FEI), The Institute of Internal Auditors (IIA) dan The Institute of Management Accountants (IMA).

2. ISO 27002

ISO/IEC 27002:2005 secara umum menetapkan pedoman dan prinsip umum untuk memulai, menerapkan, memelihara, dan memperbaiki manajemen keamanan informasi dalam sebuah organisasi. Tujuan yang diuraikan memberikan panduan umum mengenai tujuan umum manajemen keamanan informasi yang diterima secara umum. ISO/IEC 27002:2005 berisi praktik terbaik pengendalian dan pengendalian pengendalian di bidang pengelolaan keamanan informasi berikut:
  1. Pengorganisasian keamanan informasi;
  2. Manajemen aset;
  3. Keamanan sumber daya manusia;
  4. Keamanan fisik dan lingkungan;
  5. Komunikasi dan manajemen operasi;
  6. Kontrol akses;
  7. Akuisisi sistem informasi, pengembangan dan pemeliharaan;
  8. Manajemen insiden keamanan informasi;
  9. Manajemen kontinuitas bisnis;
  10. Pemenuhan terhadap kebutuhan.
Sumber:

[1] Anonim. https://www.iso.org/standard/50297.html (diakses 19 Oktober 2018)
[2] Anonim. https://web.archive.org/web/20090228134313/http://www.coso.org/IC-IntegratedFramework-summary.htm (diakses 19 Oktober 2018)

Thursday, October 18, 2018

Tugas 3 Sistem Keamanan Teknologi Informasi - Resume Bab 7, 8 dan 9

Detail Tugas

Nama: Arya Dwi Pramudita
Kelas: 4KA23
NPM: 11115069
Mata Kuliah: Sistem Keamanan Teknologi Informasi
Dosen: Kurniawan B. Prianto, S.Kom.SH.MM
Nama Tugas: Resume Bab 7, 8 dan 9 Sistem Keamanan Teknologi Informasi

Post ini merupakan tugas ketiga dari mata kuliah Sistem Keamanan Teknologi Informasi (SKTI), yang membahas tentang Pengamanan Jaringan Komputer yang mencakup bab 7, 8 dan 9. Bab 7 memiliki tema dasar yaitu pengamanan terhadap sebuah jaringan komputer (lengkap dengan konsep dasar dari sebuah jaringan komputer itu sendiri), sedangkan bab 8 memfokuskan pembahasannya ke masalah tentang web browser (terutama untuk ancaman yang mengintainya serta pencegahan yang dapat dilakukan terhadap ancaman-ancaman tersebut), dan bab 9 merupakan pembahasan untuk web system (yang tidak lain adalah nama lain untuk aplikasi web). Di bawah ini adalah link untuk mengakses dokumen resume SKTI bab 7 hingga 9:

Terimakasih telah menjadi pembaca setia dari blog ini, semoga resume ini dapat menjadi sumber pengetahuan yang mampu memberikan gambaran bagi para pembaca tentang SKTI serta apa saja yang terkait dengannya.

Thursday, October 11, 2018

Tugas 2 Sistem Keamanan Teknologi Informasi - Resume Bab 4, 5 dan 6

Detail Tugas

Nama: Arya Dwi Pramudita
Kelas: 4KA23
NPM: 11115069
Mata Kuliah: Sistem Keamanan Teknologi Informasi
Dosen: Kurniawan B. Prianto, S.Kom.SH.MM
Nama Tugas: Resume Bab 4, 5 dan 6 Sistem Keamanan Teknologi Informasi

Post ini merupakan tugas kedua dari mata kuliah Sistem Keamanan Teknologi Informasi (SKTI), yang membahas tentang Pengamanan Sistem Operasi, yang dimana pembahasan yang kali ini dilakukan adalah pembahasan tentang bab 4, 5 dan 6. Bab 4 bertemakan tentang pengamanan sistem operasi, sedangkan bab 5 membahas topik tentang malicious software (atau yang dikenal sebagai "perangkat lunak berbahaya"), dan bab 6 difokuskan ke pembahasan tentang pengamanan sistem basis data. Di bawah ini adalah link untuk mengakses dokumen resume SKTI bab 4 hingga 6:

Terimakasih telah menjadi pembaca blog ini, semoga resume ini bisa menjadi bahan bacaan ringan untuk memperluas pengetahuan pembaca tentang SKTI.

Thursday, October 4, 2018

Tugas 1 Sistem Keamanan Teknologi Informasi - Resume Bab 1, 2 dan 3

Preview Cover Depan Resume Bab 1, 2 dan 3

Detail Tugas

Nama: Arya Dwi Pramudita
Kelas: 4KA23
NPM: 11115069
Mata Kuliah: Sistem Keamanan Teknologi Informasi
Dosen: Kurniawan B. Prianto, S.Kom.SH.MM
Nama Tugas: Resume Bab 1, 2 dan 3 Sistem Keamanan Teknologi Informasi

Setelah sekian lama tidak melakukan pembaruan terhadap blog ini (dikarenakan kesibukan penulis yang menyita waktu cukup banyak), penulis ingin membahas tentang Sistem Keamanan Teknologi Informasi (SKTI) yang saat ini dipelajari oleh penulis di semester kali ini (yaitu semester 7).

Umumnya SKTI berkisar pada pembahasan tentang bagaimana seorang pakar teknologi informasi (TI) mengenali dan mengetahui masalah-masalah keamanan yang terjadi pada sebuah sistem TI. Tidak hanya itu, pakar TI juga dituntut untuk mengetahui bagaimana etika yang harus dianut oleh seorang pengguna produk TI, sebagai langkah dalam menciptakan sebuah masyarakat melek TI yang taat kepada etika yang berlaku dalam TI. Hal ini sangatlah penting, mengingat pada saat ini semakin banyak anggota masyarakat yang bersentuhan dengan TI dalam kehidupan sehari-harinya, bahkan hingga ke tahap dimana produk TI telah menjadi bagian dari gaya hidup sehari-hari.

Agar para pembaca blog ini dapat mengetahui seperti apa pembahasan tentang SKTI, penulis telah membuat sebuah bahan bacaan berjenis resume yang dapat diakses dan dibaca oleh para pembaca, kapan saja dan di mana saja. Silakan kunjungi link di bawah ini untuk mengakses dokumen resume tentang SKTI:


Terimakasih telah menjadi pembaca blog ini, semoga resume ini bisa menjadi bahan bacaan ringan untuk memperluas pengetahuan pembaca tentang SKTI.

Friday, December 8, 2017

Metode Pencarian: Blind and Heuristic

Dalam post kali ini penulis akan membahas tentang metode pencarian buta (blind search) dan heuristik (heuristic search).

A. Metode Pencarian Buta

Secara umum metode pencarian buta didefinisikan sebagai sebuah metode pencarian pada sistem berbasis kecerdasan buatan yang didesain untuk tidak memiliki informasi awal pada sistemnya. Sebagai gantinya, metode ini hanya memiliki kemampuan untuk membedakan sebuah tujuan dengan hal-hal lainnya yang bukan bersifat sebagai tujuan. Hal ini dikarenakan sistem hanya bertugas untuk mencari sesuatu di dalam sebuah pohon pencarian, dengan cara yaitu membuka tiap titik (node) yang ada pada tiap tingkatan (level) dari pohon tersebut. Adapun sebuah titik pada pohon pencarian melambangkan sebuah kondisi, dengan sebagian di antara kumpulan titik pada pohon tersebut merupakan tujuan pencarian dari metode pencarian buta tersebut (walaupun terkadang pada pohon tersebut semua titik yang ada tidak berisi titik tujuan pencarian oleh sistem). Sejatinya pohon pencarian merupakan lambang dari area pencarian yang disasar oleh sistem, dimana hal ini untuk mempermudah proses pencarian node tujuan dengan cara menyusunnya menjadi sebuah pohon yang dapat ditelusuri oleh sistem dengan mudah.

Ada beberapa jenis algoritma yang tergolong sebagai bagian dari metode pencarian buta, namun dua di antaranya adalah algoritma untuk metode pencarian buta yang paling banyak dipergunakan, yaitu:

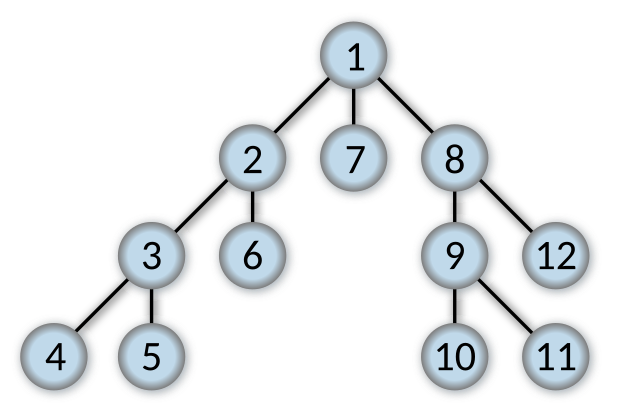
1. Breadth First Search (BFS)
Penggambaran struktur graf pohon untuk algoritma BFS | Sumber: https://en.wikipedia.org/wiki/Breadth-first_search
Konsep paling awal dari algoritma ini pertama kali dikonsepkan oleh Konrad Zuse pada tahun 1945 dalam tesis Ph.Dnya pada bahasa pemrograman Plankalkül (Formal System for Planning) yang dimana pada konsep yang dikemukakan oleh Zuse tersebut algoritma ini ditujukan sebagai sebuah cara untuk menelusuri komponen yang saling terhubung pada sebuah graf. Konsep algoritma ini kemudian disempurnakan oleh Edward F. Moore untuk pencarian jalan paling singkat untuk keluar dari sebuah labirin. Secara sederhana proses pencarian simpul graf dengan menggunakan algoritma BFS menggunakan teknik non-rekursif, dengan proses yang dilakukan yaitu:
  1. Kunjungi simpul paling awal dari graf
  2. Setelahnya kunjungi simpul yang bertetangga dengan simpul paling awal tersebut
  3. Jika ada simpul yang belum dikunjungi dan bertetangga dengan simpul yang sudah dikunjungi, kunjungi simpul tersebut hingga semua simpul telah dikunjungi
Namun apabila graf tersebut berbentuk pohon yang memiliki akar, maka prosesnya menjadi:
  1. Kunjungi simpul akar dari graf
  2. Setelahnya kunjungi simpul cabang yang ada di satu tingkat lebih tinggi dari simpul akar
  3. Jika ada simpul yang belum dikunjungi dan berada di satu tingkat yang lebih tinggi dari tingkatan simpul yang sudah dikunjungi, kunjungi simpul tersebut hingga semua simpul telah dikunjungi
Karena umumnya graf direpresentasikan sebagai sebuah array berbentuk antrian (queue), maka secara umum operasi pengunjungan simpul pada graf dengan menggunakan algoritma BFS dilakukan dengan cara yaitu menelusuri masing-masing elemen data pada array graf tersebut secara keseluruhan. Selain menggunakan array antrian, algoritma BFS juga menggunakan linked list sebagai media penggambaran dari graf yang isinya akan ditelusuri satu per satu untuk mencari simpul tujuan dari graf tersebut. Namun pada dasarnya penggunaan array maupun linked list dalam algoritma BFS sama-sama menggambarkan bahwa operasi dari algoritma tersebut akan menelusuri masing-masing elemen dalam sebuah graf untuk mencapai elemen tujuan tanpa mengetahui elemen apa yang akan dilalui selama mencari jalan tersingkat menuju elemen tujuan tersebut.

Contoh dari pengaplikasian BFS dalam pemecahan suatu masalah yaitu pada kasus pencarian rute angkutan umum dari suatu lokasi ke lokasi lainnya. Pada kasus ini titik awal pencariannya adalah Terminal Senen, dengan titik akhirnya yaitu Terminal Kampung Rambutan. Prosesnya yaitu:
  1. Kunjungi titik Terminal Senen.
  2. Setelahnya bangkitkan simpul cabang dari titik Terminal Senen yaitu Blok M, Pulo Gadung dan Manggarai, lalu kunjungi simpul cabang tersebut.
  3. Karena titik tujuan belum tercapai, maka bangkitkan simpul cabang dari masing-masing simpul cabang yang telah dikunjungi pada tahap nomor 2, yaitu Grogol, Lebak Bulus, Bekasi, Cililitan dan Harmoni.
  4. Dikarenakan titik tujuan masih belum tercapai, bangkitkan simpul cabang dari masing-masing simpul cabang yang telah dikunjungi pada tahap nomor 3 yaitu Kalideres, Ciputat, Kampung Rambutan, Kota dan Tanah Abang.
  5. Pada tahap ini titik tujuan (yaitu Kampung Rambutan) sudah ditemukan, sehingga proses selesai.
Di sini sistem tidak mengetahui isi dari titik cabang untuk Terminal Senen, sehingga sistem akan terlebih dahulu membuka lalu mengunjungi masing-masing titik cabang tersebut dengan menggunakan algoritma BFS untuk mengetahui isi dari titik selanjutnya. Ketika dibuka dan dikunjungi, ternyata isinya adalah Terminal Blok M, Terminal Pulo Gadung dan Terminal Manggarai. Maka di sini sistem akan mengulangi prosesnya untuk mengetahui isi dari titik selanjutnya. Proses ini terus dilakukan hingga akhirnya sistem menemukan salah satu titik cabang dari titik cabang yang telah dikunjungi pada tahap sebelumnya adalah titik tujuannya yaitu Terminal Kampung Rambutan. Kemampuan untuk membedakan titik tujuan dari titik bukan tujuan sangatlah dibutuhkan karena hal ini digunakan untuk mencegah sistem menemui kebuntuan ketika mencari titik tujuan.

2. Depth First Search (DFS)
Penggambaran struktur graf pohon untuk algoritma DFS | Sumber: https://en.wikipedia.org/wiki/Depth-first_search
Algoritma ini pada dasarnya memiliki kesamaan struktur dengan algoritma BFS, dimana sistem akan mencari titik tujuan dengan mengunjungi semua titik pada satu tingkat sebelum kemudian beranjak ke tingkat selanjutnya untuk mengunjungi titik lainnya hingga titik tujuannya berhasil ditemukan. Namun perbedaannya adalah algoritma DFS bekerja dengan cara yang terbalik dibanding dengan BFS, dimana algoritma DFS menerapkan prinsip berupa penelusuran dari tingkat pertama langsung ke titik paling kiri dari tingkat selanjutnya. Adapun cara kerjanya yaitu sistem terlebih dahulu mengunjungi titik paling kiri dari tingkat selanjutnya pada graf untuk mencari titik tujuannya. Jika pada posisi tersebut titik tujuannya tidak ditemukan, maka sistem kemudian mencari hingga ke titik paling kiri dari tingkat terdalam. Apabila tidak juga ditemukan, maka penelusuran akan dilakukan dari titik sebelah kanannya. Proses ini dilanjutkan secara berulang hingga titik tujuan ditemukan oleh sistem. Jika titik tujuannya sudah ditemukan, maka proses backtracking yang berfungsi untuk menelusuri balik untuk mendapatkan jalur yang diinginkan tidak perlu dilakukan.

DFS secara umum hanya membutuhkan memori yang sedikit untuk melakukan proses penelusuran sebuah graf secara keseluruhan. Hal ini dikarenakan DFS hanya akan menyimpan titik yang terdapat di lintasan yang aktif saja. Selain itu apabila titik tujuannya berada di posisi paling kiri yang pertama kali ditelusuri maka sistem dapat langsung mengakhiri proses pencariannya tanpa perlu menelusuri titik lainnya dalam graf. Ini tentunya berbeda dengan BFS yang harus menyimpan semua titik yang telah dibangkitkan dan dikunjungi dalam graf, yang dimana ini membebani kinerja memori. Maka dapat dikatakan bahwa algoritma DFS bekerja secara lebih cepat dibandingkan dengan BFS. Namun kelemahannya adalah DFS berpotensi tidak mampu bekerja dengan baik jika berhadapan dengan graf yang jumlah tingkatannya sangat banyak. Bahkan algoritma DFS sendiri juga berpotensi untuk tidak menemukan titik tujuan yang diharapkan.

Contoh pengaplikasian dari algoritma DFS dalam suatu kasus pada dasarnya sama dengan yang ada di algoritma BFS, namun untuk lebih detailnya ada suatu kasus berupa penggunaan algoritma DFS untuk pembuatan aplikasi yang membantu pencarian rute bus terpendek di wilayah kota Solo. Pada kasus ini terdapat banyak bus kota yang beroperasi di dalam wilayah kota Solo, dengan pengoperasian masing-masing trayek dilakukan oleh perusahaan yang berbeda dan rute dari trayeknya berbeda pula. Ini tentunya menyulitkan semua orang yang ingin menggunakan jasa angkutan bus di Solo, sehingga dari sini lahirlah ide pembuatan aplikasi tersebut. Secara singkat pola kerja algoritma DFS pada aplikasi tersebut yaitu mencari rute bus mana yang paling pendek untuk mencapai suatu tempat. Misalkan titik awal pencarian adalah di daerah Palur, sedangkan titik tujuannya yaitu Pasar Klewer. Ada 2 rute bis yang dioperasikan oleh perusahaan yang berbeda, dengan proses penelusurannya yaitu sebagai berikut:
  1. Kunjungi Palur sebagai titik awal pada graf rute.
  2. Selanjutnya bangkitkan dan kunjungi Panggung sebagai titik selanjutnya pada graf tersebut.
  3. Kemudian bangkitkan dan kunjungi Stasiun Solo Balapan sebagai titik selanjutnya. Karena di sini tidak ditemukan titik tujuan yaitu Pasar Klewer, maka proses penelusuran dikembalikan ke titik sebelumnya (Panggung) untuk berpindah ke rute selanjutnya.
  4. Hapus titik Solo Balapan dari memori. Dari Panggung penelusuran diarahkan ke titik yang berada di sisi kanan graf rute yaitu Pasar Gede. Bangkitkan dan kunjungi titik tersebut.
  5. Pada tahap ini bangkitkan dan kunjungi titik selanjutnya. Di sini titik selanjutnya adalah titik tujuan yaitu Pasar Klewer, maka proses penelusuran selesai.

B. Metode Pencarian Heuristik

Metode ini didefinisikan sebagai sebuah teknik pencarian yang didesain untuk menemukan suatu solusi pemecahan masalah secara cepat dan efisien tanpa harus menghabiskan banyak waktu dalam pelaksanaan prosesnya. Umumnya pemecahan masalah yang membutuhkan penggunaan komputer diselesaikan dengan program yang memanfaatkan teknik konvensional seperti pemrograman linear, pemrograman dinamis dan sebagainya. Namun teknik pencarian berbasis heuristik memungkinkan adanya pemecahan terhadap suatu masalah yang tidak dapat diselesaikan dengan teknik konvensional karena berbagai hal yang membuat teknik konvensional tidak dapat memecahkan masalah tersebut, salah satunya seperti tingginya tingkat kerumitan dari masalah tersebut. Meskipun tidak ada jaminan bahwa hasil pencariannya akan sangat lengkap atau optimal sesuai dengan harapan dari pengguna, namun teknik heuristik mampu menghasilkan solusi yang konkrit untuk memecahkan masalah skala besar secara adaptif dan dapat menggunakan modul tambahan dalam mengakses informasi yang berkaitan dengan pemecahan masalah tersebut. Selain itu teknik heuristik biasanya didukung dengan penggunakan antarmuka pengguna yang berbasis grafis (GUI) untuk memudahkan pengguna dalam memahami hasil pencariannya. Bahkan penggunaan teknik heuristik dalam proses pemecahan suatu masalah sendiri memungkinkan didapatnya lebih dari satu solusi untuk memecahkan satu masalah saja, yang dimana ini menandakan teknik heuristik memiliki fleksibilitas yang tinggi.

Seperti halnya metode pencarian buta, terdapat beberapa jenis algoritma dari metode pencarian heuristik. Namun yang akan dibahas dalam artikel ini hanyalah algoritma Generate and Test dan Hill Climbing saja. Pembahasan dari masing-masing algoritma tersebut adalah sebagai berikut:

1. Generate and Test

Secara umum algoritma ini akan melakukan pencarian terhadap suatu solusi dengan memfokuskan pada pencarian solusi yang mungkin untuk dapat dipergunakan dalam memecahkan suatu masalah. Pola dari pencariannya sendiri yaitu membangkitkan suatu kemungkinan solusi (yang pada dasarnya adalah titik dalam suatu graf) untuk kemudian diuji apakah isinya sesuai dengan tujuan yang diharapkan atau tidak. Algoritma ini menjamin ditemukannya solusi yang diharapkan jika prosesnya dilakukan secara sistematis. Tetapi apabila ruang lingkup kerja (graf) yang ditelusuri tersebut sangat luas, maka prosesnya akan membutuhkan waktu yang sangat lama untuk menyelesaikannya. Adapun algoritma ini menggunakan salah satu prinsip dasarnya yaitu dari algoritma Depth-First Search (DFS), dimana prinsipnya dipergunakan untuk proses pembangkitan solusi yang hanya membutuhkan penggunaan memori yang sedikit. Sedangkan untuk proses pengujiannya sendiri menggunakan metode backtracking untuk memastikan apakah solusinya sesuai dengan harapan atau tidak. Secara lengkap pola berikut menggambarkan bagaimana cara kerja dari algoritma Generate and Test ketika mencari solusi (titik tujuan):
  1. Bangkitkan suatu kemungkinan solusi yang ditemukan.
  2. Ujicoba apakah yang telah dibangkitkan adalah benar-benar solusi dengan membandingkan titik yang diuji dengan tujuan yang diharapkan.
  3. Jika yang dibangkitkan merupakan solusi, akhiri proses dan keluar dari sistem. Jika solusi belum ditemukan, ulangi prosesnya ke langkah 1.
Salah satu contoh kasusnya adalah Travelling Salesman Problem (TSP), dimana dalam kasus tersebut diceritakan bahwa seorang salesman ditugaskan untuk mengunjungi beberapa kota sebanyak n. Adapun persyaratan yang ditetapkan adalah sang salesman hanya boleh mengunjungi tiap kota sebanyak sekali, dan yang ingin diketahui adalah rute terpendek yang mampu menghubungkan tiap kota tanpa harus melewati salah satu kota sebanyak dua kali atau lebih. Untuk itu dilakukanlah proses pencarian dengan menggunakan algoritma Generate and Test. Sebagai contoh yaitu ada empat kota yang harus dikunjungi, yaitu kota A, kota B, kota C dan kota D. Jika digambarkan sebagai sebuah graf, maka tiap ruas penghubung masing-masing titik (yang merupakan analogi untuk jarak dari rute antar tiap kota) dalam graf tersebut yaitu:
Graf analogi untuk rute penghubung antar kota | Sumber: http://fryunfirst.blogspot.co.id/2015/06/pencarian-heuristik-heuristic-search.html
Jika ditelusuri dengan menggunakan algoritma ini, maka ada beberapa rute yang memungkinkan untuk diambil pada tiap langkah pencarian, yaitu:
  1. ABCD (jarak: 19) - rute terpilih: ABCD (jarak: 19)
  2. ABDC (jarak: 18) - rute terpilih: ABDC (jarak: 18)
  3. ACBD (jarak: 12) - rute terpilih: ACBD (jarak: 12)
Dari tiap langkah pencarian tersebut dipilihlah rute yang jaraknya paling pendek yaitu ACBD dengan jarak yang harus ditempuh sebanyak 12. Ini dikarenakan berdasarkan pembandingan kemungkinan solusi yang ditemukan dari tiap langkah pencarian tersebut didapat hasil yang menyatakan bahwa dari semua pilihan rute yang ada jarak yang paling pendek untuk ditempuh antara tiap kota adalah rute ACBD. Bila dibandingkan dengan rute lainnya seperti ABCD (19), ABDC (18), ACDB (13) dan sebagainya, rute ACBD inilah yang paling pendek, sehingga ditarik kesimpulan bahwa untuk kasus TSP ini rute yang paling direkomendasikan untuk penyelesaian masalah tersebut adalah rute ACBD, karena rute tersebut memenuhi persyaratan berupa "rute yang diambil haruslah rute terpendek tanpa perlu melewati salah satu kota lebih dari satu kali". Adapun gambar contoh untuk graf pohon yang berfungsi untuk membantu penyelesaian masalah tersebut adalah pada gambar berikut:
Graf pohon untuk penyelesaian kasus TSP | Sumber: https://amandainhere.blogspot.co.id/2016/11/contoh-pencarian-generate-and-test.html

2. Hill Climbing

Berdasarkan strukturnya algoritma ini merupakan variasi dari algoritma Generate and Test yang telah dijelaskan sebelumnya. Karena itulah antara kedua algoritma tersebut terdapat beberapa kesamaan, salah satunya yaitu penggunaan algoritma DFS sebagai basis dasar dari pengembangan algoritma berbasis heuristik. Namun terdapat pula beberapa perbedaan mekanisme yang muncul di antara kedua algoritma tersebut, dengan salah satu perbedaan yang paling mencolok dari algoritma Hill Climbing adalah pada penggunaan teknik heuristik untuk proses pengujian hasil terkaan terhadap suatu titik yang dianalisa oleh sistem. Penggunaan teknik heuristik dalam pengujian hasil terkaan ini adalah dalam rangka untuk menguji seberapa baiknya nilai terkaan yang telah didapat dari hasil pencarian terhadap keadaan yang dibangkitkan dalam proses iterasi yang dilakukan pada algoritma tersebut. Untuk proses pembangkitan dari keadaan berikutnya sendiri semuanya bergantung kepada umpan balik dari prosedur pengujian yang dilakukan pada keadaan sebelumnya.

Pola kerja dari algoritma hill climbing adalah:
  1. Definisikan sebuah keadaan sebagai titik awal.
  2. Terapkan sebuah operasi pada keadaan saat ini dan ambil sebuah keadaan baru sebagai titik berikutnya.
  3. Bandingkan keadaan baru yang telah didapat dengan titik tujuan. Jika titik tujuan telah tercapai, maka akhiri operasi ini. Jika tidak tercapai, maka lakukan langkah 4.
  4. Lakukan evaluasi terhadap keadaan baru tersebut dengan fungsi heuristik, kemudian lakukan pembandingan dengan keadaan yang sekarang. Jika keadaan baru yang dibandingkan tersebut mendekati dengan titik tujuan dibandingkan dengan keadaan yang sekarang, maka perbarui keadaan sekarang tersebut.
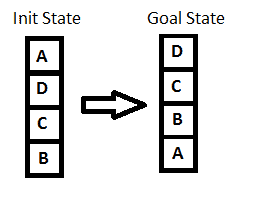
Untuk algoritma ini, contoh kasusnya yaitu pada penyusunan isi suatu stack dari yang semula tidak beraturan menjadi terurut, dengan kondisi awal dan kondisi yang dijadikan tujuan adalah seperti pada gambar berikut ini:
Kondisi awal dan kondisi tujuan dari penyusunan stack | Sumber: http://www.baeldung.com/wp-content/uploads/2017/06/init_goal.png

Proses penyelesaiannya yaitu:
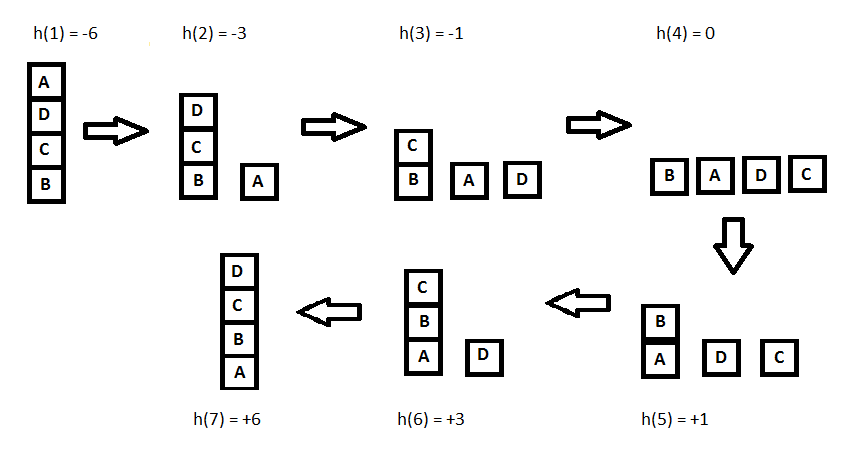
  1. Keluarkan elemen A yang terletak pada posisi paling atas (top) dari stack. Pada posisi ini elemen top berubah dari elemen A menjadi elemen D. Ulangi langkah ini hingga semua elemen telah dikeluarkan dari dalam stack tersebut, dengan elemen B sebagai elemen terakhir yang dikeluarkan dari stack tersebut adalah elemen yang terletak di dasar stack.
  2. Selanjutnya pilih elemen A sebagai elemen dasar baru dari stack, lalu masukkan ke dalam stack. Kemudian pilih B sebagai elemen top dari stack, dan masukkan ke dalam stack. Ulangi prosesnya hingga elemen D (sebagai elemen final) dimasukkan ke dalam stack. Kemudian tetapkan elemen D sebagai elemen top dari stack tersebut.
Apabila dijelaskan berdasarkan gambar maka polanya menjadi:
Pola penyelesaian operasi pengurutan data pada stack dengan menggunakan algoritma hill climbing | Sumber: http://www.baeldung.com/wp-content/uploads/2017/06/state_iterations.png
C. Sumber

1. Kendall, Graham. 2001. G5AIAI - Introduction to Artificial Intelligence. http://www.cs.nott.ac.uk/~pszgxk/courses/g5aiai/003blindsearches/blind_searches.htm. 21 November 2017.
2. Novik, Naomi. 1999. Blind Search Algorithms. http://cse.unl.edu/~choueiry/S03-476-876/searchapplet/. 21 November 2017.
3. Anonim. 1998. Blind Search-Part 2. http://web.cs.ucdavis.edu/~vemuri/classes/ecs170/search3b-blind.ppt. 21 November 2017.
4.  Zuse, Konrad. 1972. Der Plankalkül (The Formal System for Planning). http://zuse.zib.de/item/gHI1cNsUuQweHB6. 22 November 2017.
5. Moore, Edward F. 1959. The Shortest Path Through A Maze. Proceedings of the International Symposium on the Theory of Switching. Harvard University Press. pp. 285–292.
6. Wijanarto. Algoritma BFS dan DFS. http://eprints.dinus.ac.id/14269/1/slide_13b.pdf. 22 November 2017.
7. Anonim. 2015. Makalah Algoritma Breadth-First Search (BFS). http://yoursknowladge.blogspot.co.id/2015/04/makalah-algoritma-breadth-first-search.html. 22 November 2017
8. Even, Shimon (2011), Graph Algorithms (2nd ed.), Cambridge University Press, pp. 46–48
9. Herwanto, Arif dan Bambang Eka Purnama. 2013. Penerapan Metode Depth First Search pada Pencarian Rute Bus Kota Berbasis Web Mobile di Solo. Solo: Jurnal Ilmiah Go Infotech. Vol. 19, No. 1: 7-13.
10. Marcoulides, George A. 1998. Modern Methods for Business Research. Psychology Press. pp. 147–173
11. Tru, Cao Hoang. 2009. Heuristic Search - Part 3. http://www.cse.hcmut.edu.vn/~tru/AI/chapter3.pdf. 30 November 2017.
12. Welianto, Selvy dkk. 2011. Implementasi Algoritma Generate and Test Pada Pencarian Rute Terpendek. Yogyakarta: Jurnal Informatika . Vol. 7, No. 2: 1-10.
13. Anonim. 2017. Example of Hill Climbing Algorithm. http://www.baeldung.com/java-hill-climbing-algorithm. 5 Desember 2017.
14. Anonim. 2016. Contoh Pencarian Generate and Test. https://amandainhere.blogspot.co.id/2016/11/contoh-pencarian-generate-and-test.html.  6 Desember 2017.